När IT-miljön växer med fler system, molntjänster, integrationer och externa leverantörer får du också fler konton och behörigheter att hålla ordning på. Särskilt viktigt är det att ha kontroll över de privilegierade kontona, som ger tillgång till verksamhetens mest kritiska system. Du behöver veta vem som har åtkomst, vad den används till och när den ska avslutas. I webinaret ”Privilegierad åtkomst” gick Certezza och Inuit igenom vad regelverken kräver och hur du kan omsätta kraven i praktiskt arbete med stöd av ManageEngine PAM360.
Det viktigaste från webinaret
- Privilegierad åtkomst är en ledningsfråga: Enligt cybersäkerhetslagen, säkerhetsskyddslagen och DORA ligger ansvaret ytterst hos ledningen.
- Kraven är konkreta: MCFFS 2026:11 säger att systemadministrativ behörighet ska tilldelas restriktivt, och de allmänna råden rekommenderar tidsbegränsade behörigheter och tekniskt stöd för att hantera dem.
- Säkerhetspolisens föreskrifter läses nästan som en kravspecifikation för Privileged Access Management (PAM): unika identiteter, spårbarhet till individ och restriktiv administrativ behörighet.
- Förarbetet avgör resultatet. Kartläggning, riskhantering och policy behöver vara på plats innan en PAM-lösning kan göra full nytta.
- PAM gör kraven hanterbara i vardagen, med attestflöden, tillfällig åtkomst, dolda lösenord, sessionsinspelning och färdiga rapporter för revision.
Privilegierad åtkomst: vilka krav behöver du ha kontroll på?
Hugo Leifman, jurist på Certezza, utgångspunkt var att det finns en lång rad direktiv, förordningar, lagar, föreskrifter och vägledningar att hålla koll på, samt att en och samma organisation ofta träffas av flera av dem samtidigt. *
NIS2 och cybersäkerhetslagen
Sedan januari 2026 är NIS2-direktivet genomfört i Sverige genom cybersäkerhetslagen (2025:1506). Lagen gäller väsentliga och viktiga verksamhetsutövare i 18 sektorer, bland annat energi, hälso- och sjukvård, transport och bank, och i regel medelstora och stora företag.
Lagen kräver lämpliga och proportionella tekniska, driftsrelaterade och organisatoriska säkerhetsåtgärder utifrån ett allriskperspektiv. Hugo betonade att det inte räcker att införa ett tekniskt system:
Man behöver också förstå sin verksamhet, sina system, sina leveranskedjor, men också sin omvärld. Först då kan man förstå vilka risker man behöver hantera.
En av de åtgärder som åtminstone ska finnas på plats är strategier för åtkomstkontroll och tillgångsförvaltning. I det ingår att tilldela, återkalla och hantera behörigheter, och att följa upp åtkomst genom till exempel loggar. Nationellt cybersäkerhetscenter (NCSC) pekar dessutom ut begränsning och skydd av höga behörigheter som en av de tio viktigaste säkerhetsåtgärderna.
MCFFS 2026:11: där kraven blir konkreta
För att förstå vad du faktiskt behöver göra måste du känna till föreskrifterna. Hugo lyfte särskilt MCFFS 2026:11 om säkerhetsåtgärder och utbildning, som trädde i kraft den 1 oktober 2026. Föreskriftsrätten ligger sedan den 1 juli hos NCSC, som är en del av FRA, men föreskrifterna bär Myndigheten för civilt försvars beteckning tills de revideras.
Föreskriften säger bland annat att:
- ledningen ska utbildas i säkerhetsåtgärder och sin roll i ett systematiskt och riskbaserat cybersäkerhetsarbete
- ledningen godkänner och övervakar genomförandet av säkerhetsåtgärderna
- verksamheten ska fastställa hur digitala identiteter, behörigheter och autentiseringsuppgifter utformas, tilldelas, används, förändras, avslutas och skyddas
- användare och system inte får ha behörighet till mer än vad som behövs
- systemadministrativ behörighet ska tilldelas restriktivt
I de allmänna råden framgår att behörigheter bör tidsbegränsas och att tekniska system bör användas som stöd för hantering och kontroll. ISO 27001 och 27002 pekas ut som stöd för det systematiska arbetet.
För vissa sektorer, till exempel DNS-tjänster och molntjänster, gäller i stället genomförandeförordning (EU) 2024/2690. Hugo tipsade om ENISA:s tekniska implementeringsguide till förordningen, som är läsvärd även för den som inte omfattas. Där framgår bland annat att privilegierade konton ska ha särskilda regler och tidsbegränsas, och att roller och ansvar ska fördelas och dokumenteras.
Säkerhetsskyddslagen: en kravspecifikation för PAM
För verksamheter med kvalificerat skyddsbehov gäller säkerhetsskyddslagen (2018:585). Här är logiken en annan. Cybersäkerhetslagen bygger på riskbedömningar, medan säkerhetsskyddet ska utformas för att möta hot från en antagonistisk aktör. Det kräver ett konsekvensdrivet arbetssätt.
Säkerhetspolisens föreskrifter (PMFS 2022:1) innehåller bestämmelser som enligt Hugo ”nästan kan läsas som en kravspecifikation för privilegierad åtkomsthantering”:
- identiteter i informationssystem ska vara unika över tid
- åtkomst ska vara spårbar till individ, system eller resurs
- systemadministrativ behörighet ska tilldelas restriktivt
- beslut om behörigheter fattas av säkerhetsskyddschefen eller den som hen utser
Säkerhetsskyddschefen leder säkerhetsskyddsarbetet och är direkt underställd VD.
DORA och GDPR
DORA ställer krav på finanssektorn kring identitetshantering och åtkomstkontroll enligt principen om minsta möjliga behörighet. Den delegerade förordningen anger uttryckligen att automatiserade lösningar för privilegierad åtkomsthantering ska användas under vissa förutsättningar.
GDPR kräver lämpliga säkerhetsåtgärder utifrån risk, där åtkomstbegränsning och behörighetsstyrning kan ingå. Samtidigt sätter GDPR gränser. Om ett PAM-system loggar och spelar in vad medarbetare gör behöver du ha ett tydligt ändamål och en rättslig grund för den behandlingen.
Hugos råd: börja med verksamhetsanalysen
Hugo avslutade med att sammanfatta var arbetet ska börja:
Det kanske viktigaste, och det man ska börja med, är att göra en ordentlig analys av verksamheten och se till att man bedriver ett systematiskt arbete med cyber- och informationssäkerhet.
En teknisk lösning kan vara ett verktyg för att nå det resultat lagstiftningen kräver, men den ingår i ett helhetsarbete. Organisationen behöver själv ta ställning till hur den styr, begränsar, följer upp och i efterhand kan visa vem som haft privilegierad åtkomst.
Demo: så fungerar PAM360 i praktiken
Därefter tog Tahir Önal, applikationsspecialist på Inuit, över. Han arbetar med implementationer och support av PAM360 från ManageEngine.
Förarbetet lägger grunden för nyttan med din PAM-lösning
Innan demon knöt Tahir an till Hugos genomgång. Tahir har genomfört många PAM-implementationer och ser samma mönster:
Min erfarenhet är att förarbetet ibland saknas, vilket begränsar hur mycket nytta du får av en PAM-lösning. När förarbetet är på plats blir implementationen enklare, både för oss och för våra kunder.
Förarbetet är samma som cybersäkerhetslagen kräver: nulägesanalys, kartläggning av tillgångar, riskhantering och beslut om vem som ska ha åtkomst till vad och på vilket sätt.
Grundpelarna i en PAM-lösning
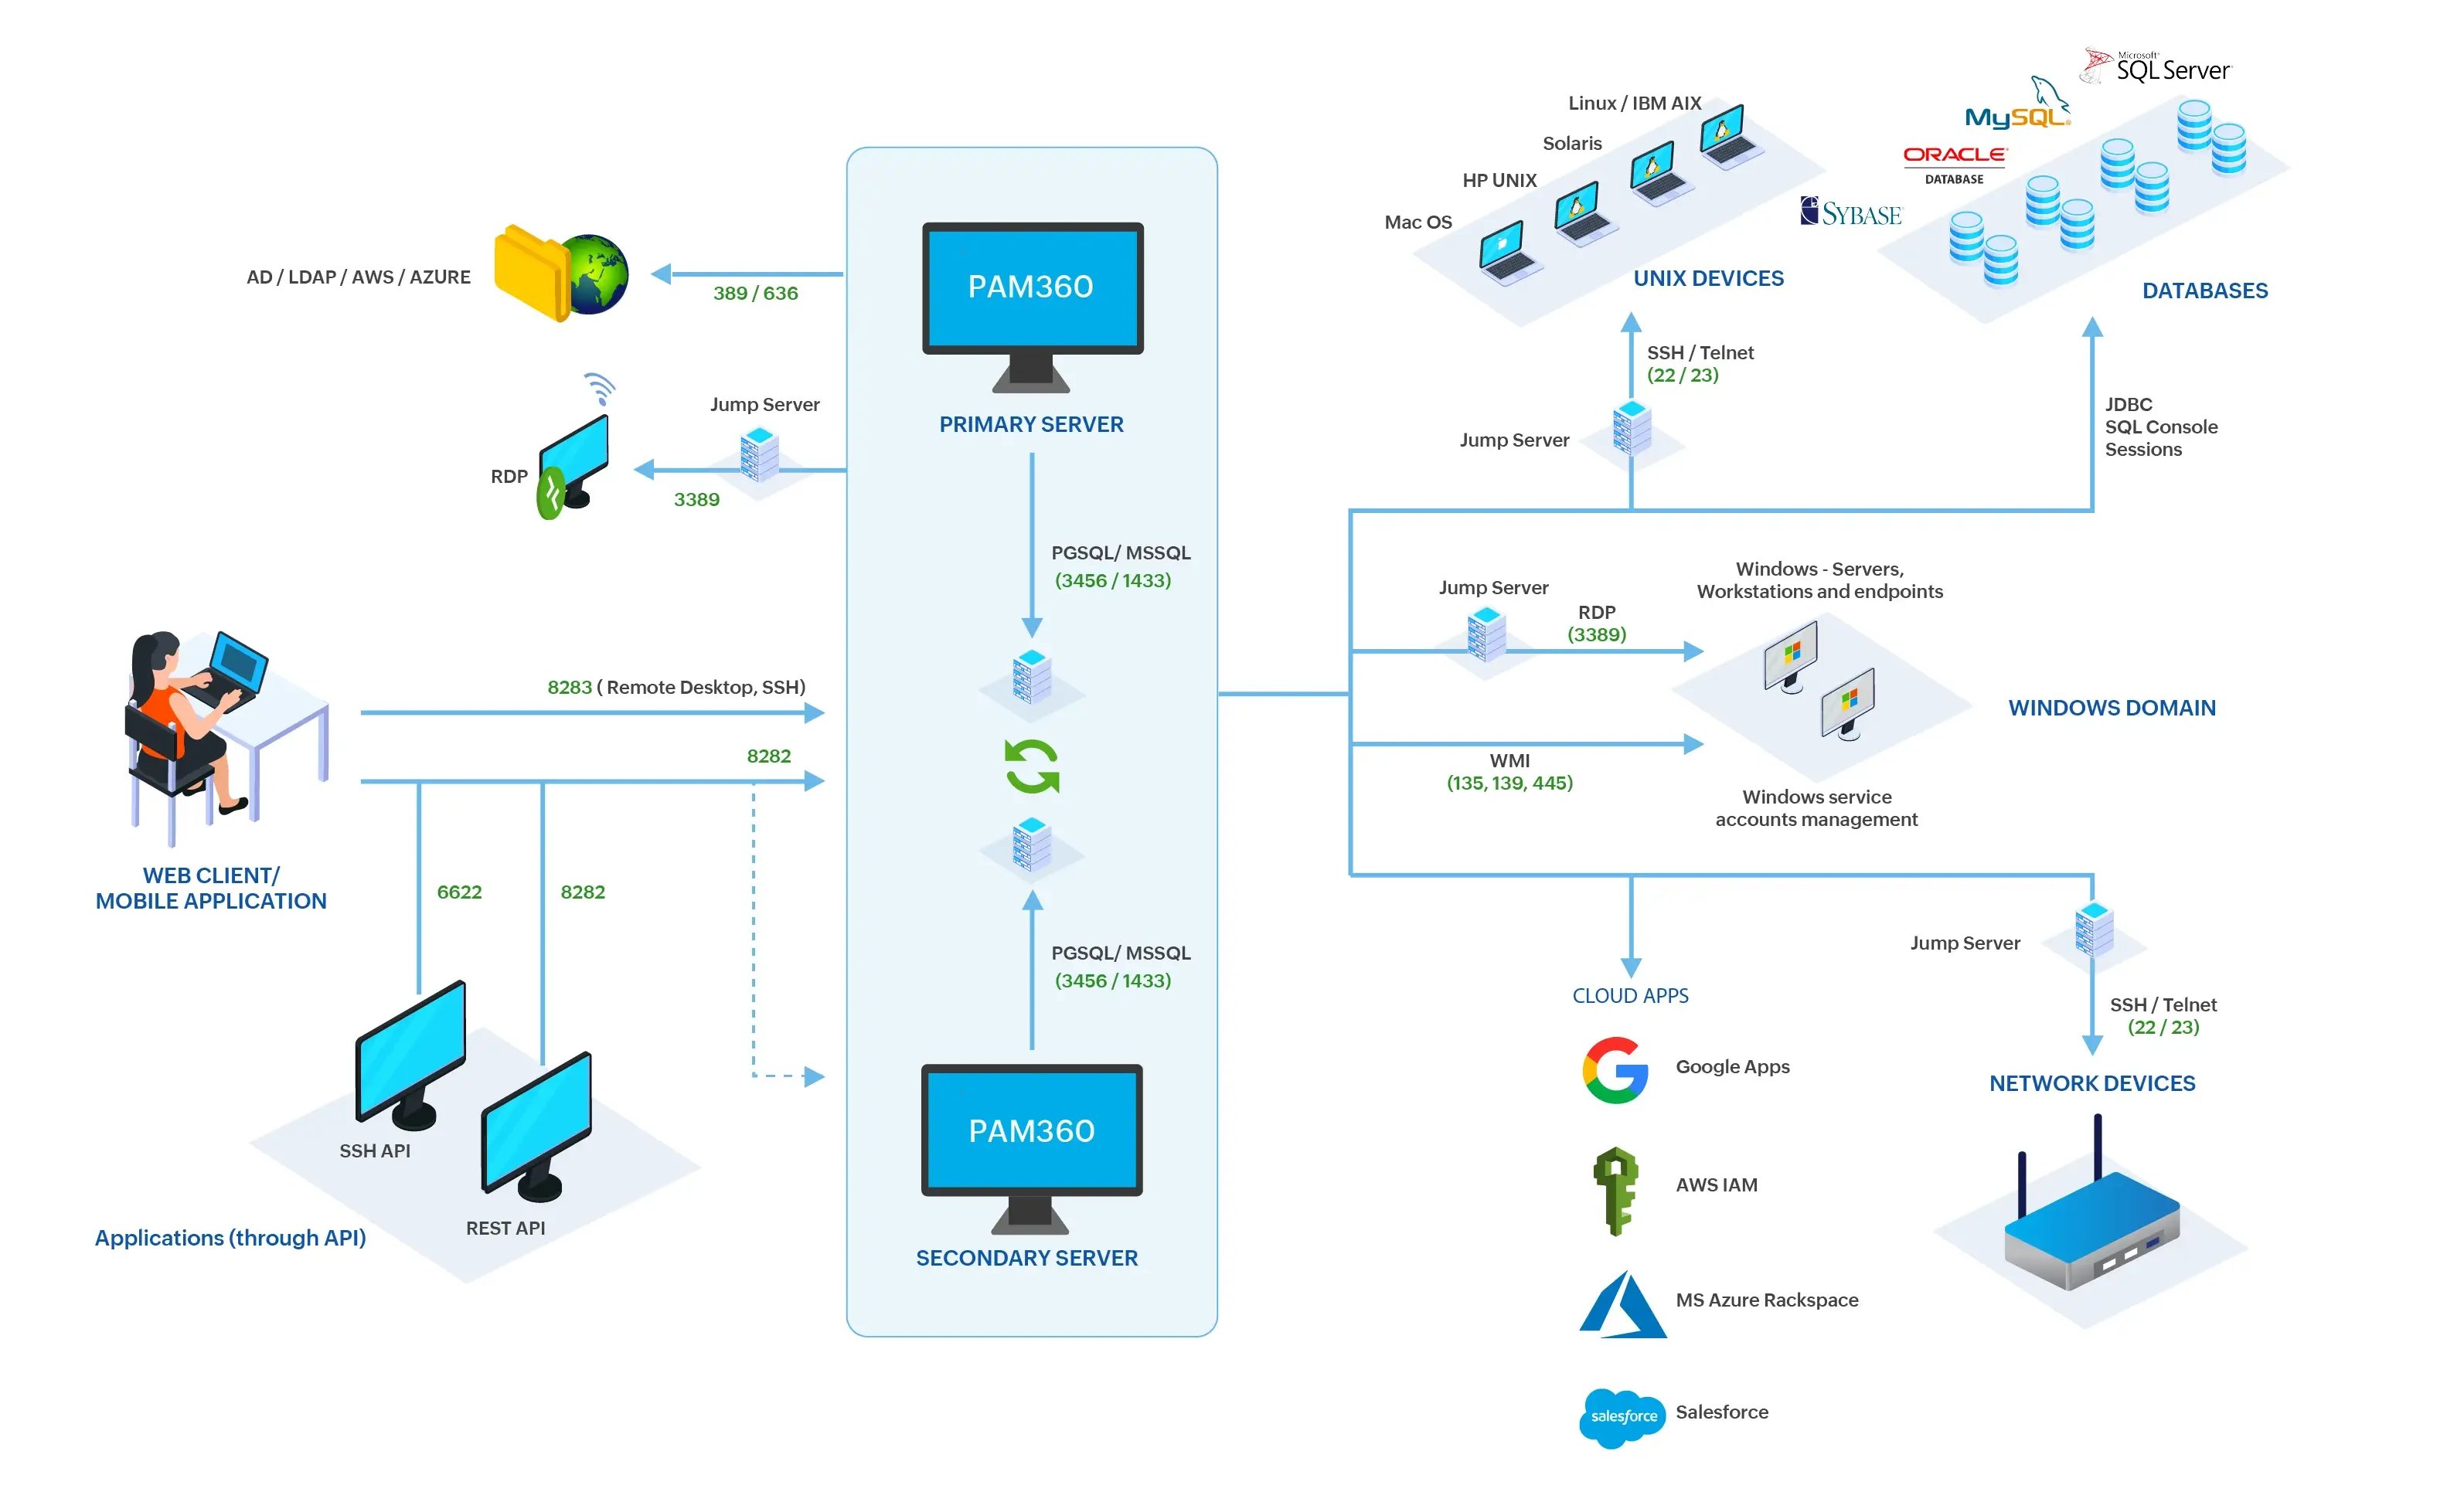
Tahir beskrev de delar som alltid ska finnas: autentisering mot katalogtjänst eller IdP, en vault för konton, lösenord, certifikat och nycklar, attestflöden och tillfällig åtkomst, sessionshantering med loggning, rapportering för revision och API för integration med andra system.
En viktig arkitekturpoäng var att användaren aldrig ansluter direkt till de kritiska resurserna. Det är PAM-lösningen som hanterar trafiken. Det gör det möjligt att stänga vägen till servrarna från till exempel klientnätet. För segmenterade nät finns en Application Gateway som fungerar ungefär som en jump server, så att du slipper öppna portar för RDP och annan trafik.
Användare, roller och tillgångar
Demon började i administratörsvyn. Inloggning kan kopplas mot Active Directory, Entra ID, annan IdP, RADIUS eller smartkort, och tvåfaktorsautentisering finns inbyggd. Genom att synka AD- eller Entra-grupper kan du arbeta rollbaserat: när någon läggs till eller tas bort i en grupp uppdateras åtkomsten i PAM360 automatiskt. Det går också att skapa lokala konton, vilket vissa kunder använder för konsulter för att slippa VPN och nya AD-konton.
Tillgångar kan läggas in manuellt eller via fil, men Tahir rekommenderade discovery mot AD, Linux, nätverksutrustning, VMware, AWS och Azure. PAM360 hittar då lokala konton på servrarna och upptäcker även servicekonton automatiskt, inklusive vilka tjänster som använder dem. Lösenord kan roteras enligt schema, och för servicekonton kan tjänsten startas om direkt från PAM-lösningen. Med resursgrupper kan du samla till exempel alla nätverkskonton och dela dem med nätverksteamet.
Attestflöden och just-in-time-åtkomst
Här möttes tekniken och föreskrifterna. För varje konto kan du bestämma vem som ska godkänna åtkomst, om det krävs mer än en godkännare för extra kritiska system, hur länge åtkomsten ska gälla, om lösenordet ska döljas och om det ska roteras efter användning. Med just-in-time-åtkomst kan lokala Windowskonton och domänkonton höjas till högre behörighet enbart under den tid som godkänts. Inga stående adminrättigheter.
Tahir visade sedan flödet ur en vanlig användares perspektiv. Ebba loggade in och begärde åtkomst till en domänkontrollant, med motivering och önskad tidpunkt. Som administratör granskade och godkände Tahir begäran. Ebba kunde därefter checka ut kontot och ansluta via en webbaserad RDP-session, utan att någonsin se lösenordet och utan egen RDP-åtkomst till servern. Sessionen spelades in. För SSH-sessioner mot Linux finns dessutom kommandokontroll, som styr vilka kommandon som får köras.
Spårbarhet, inspelning och rapporter
I granskningsvyn syns direkt vem som loggat in var, när och från vilken IP-adress. Inspelningarna innehåller alla tangenttryckningar, och det finns stöd för att sammanfatta en session, till exempel när ett skript kördes, om du inte har tid att titta igenom allt. Det går att larma på händelser och skicka loggar vidare till andra system via syslog.
Förutom rapporter om vem som har åtkomst till vad finns färdiga compliance-rapporter för bland annat NIS2, DORA och ISO 27001. Interna webbapplikationer kan också skyddas och spelas in via PAM360.
Certifikat, SSH-nycklar och API
Avslutningsvis visade Tahir certifikathanteringen. Certifikat kan importeras, skapas eller synkas från en befintlig CA och från Azure, och du ser i god tid när de håller på att gå ut. Därifrån kan de också distribueras. SSH-nycklar hanteras på samma sätt, med discovery. För automatisering finns API-dokumentation, så att applikationer och skript kan hämta lösenord, nycklar och certifikat utan att de hårdkodas.
💡 Certifikathanteringen finns även som separat produkt och heter då Key Manager Plus.
Frågor från deltagarna
Behövs PAM360 om man redan har Microsoft 365 och PIM?
Microsofts PIM gör mycket liknande i Entra- och Microsoft 365-miljön. Enligt Tahir är PAM360 betydligt bredare: det hanterar on-prem-system, AWS, nätverksutrustning, applikationer, certifikat och SSH-nycklar. De två kan samexistera.
Hur skyddar man själva PAM-lösningen?
Eftersom PAM-lösningen hanterar åtkomst till verksamhetens kritiska system behöver du också skydda själva lösningen med särskild omsorg. All information är krypterad och du kan använda den inbyggda krypteringen, en egen nyckel eller egen hårdvarukryptering. ManageEngine har en Best Practice Guide för härdning, och Inuit hjälper till med genomgången.
Hur gör man om en oberoende person ska följa upp åtkomsten?
Du kan schemalägga rapporter och skicka dem till den som ansvarar för uppföljningen, samt vidarebefordra loggar via syslog. Med auditorrollen får en extern revisor insyn i alla loggar, rapporter och behörigheter, vilket ger underlag för en oberoende granskning av åtkomsten. En administratör kan dessutom följa en pågående session mot ett kritiskt system i realtid med funktionen shadowing.
Hur ser licensmodellen ut?
PAM360 licensieras på antalet administratörer. Vanliga användare, resurser och konton är obegränsade, och även auditorrollen är licensfri. Ett grundpaket för certifikathantering ingår och kan byggas ut.
Hur sker uppgraderingar?
Vid on-prem-installation laddar du ner ett upgrade pack och installerar det för att att uppgradera din installation. Du kan också välja PAM360 som molntjänst.
Vill du veta mer?
Oavsett om ni precis har börjat kartlägga era privilegierade konton eller redan funderar på tekniskt stöd hjälper vi gärna till att reda ut var ni står och vad som är ett rimligt nästa steg. Kontakta Tahir Önal, tahir.onal@inuit.se, för en fördjupad demo av PAM360, eller ladda ner en testversion och prova själv.
Har du frågor om regelverken och efterlevnaden kan du kontakta Hugo Leifman på Certezza, hugo.leifman@certezza.net.

*Informationen bygger på webinaret och speglar regelverken i november 2026. Den ersätter inte juridisk rådgivning, och kraven kan förändras över tid.
