Moderna angripare bryter sig sällan in. De loggar in med riktiga användaruppgifter och då ser allt normalt ut. Frågan är inte längre om du har loggar, utan om du hinner förstå vad de säger.
Allt ser normalt ut
Tänk dig en helt vanlig natt. Klockan 03:12 loggar ett servicekonto in på en domänkontrollant. Några minuter senare skapas ett nytt användarkonto som läggs till i gruppen Domain Admins. En grupprincip ändras. Strax efter börjar en användare läsa tusentals filer på en filserver som hen normalt aldrig öppnar.
Ingen brandvägg larmar och inget antivirus reagerar. Varje enskild händelse är tekniskt sett en legitim åtgärd, utförd av ett konto med rätt behörigheter. Det här är inget ovanligt scenario. Det är så många ransomwareattacker ser ut i timmarna innan krypteringen startar.
Därför syns det i identitetslagret först
Active Directory och Entra ID styr vem som får göra vad i hela din IT-miljö. En angripare som vill ta sig vidare måste därför förr eller senare röra identitetslagret, till exempel genom att skapa konton, höja behörigheter eller ändra policyer. Varje sådan förändring lämnar spår.
Problemet är att spåren är svåra att hitta. De inbyggda loggarna i Windows och Entra ID är utspridda på flera domänkontrollanter och portaler. De är dessutom tekniska och fulla av brus. Att i efterhand pussla ihop vad som hände en viss natt kan ta dagar. Då har angriparen redan fått flera dagars försprång.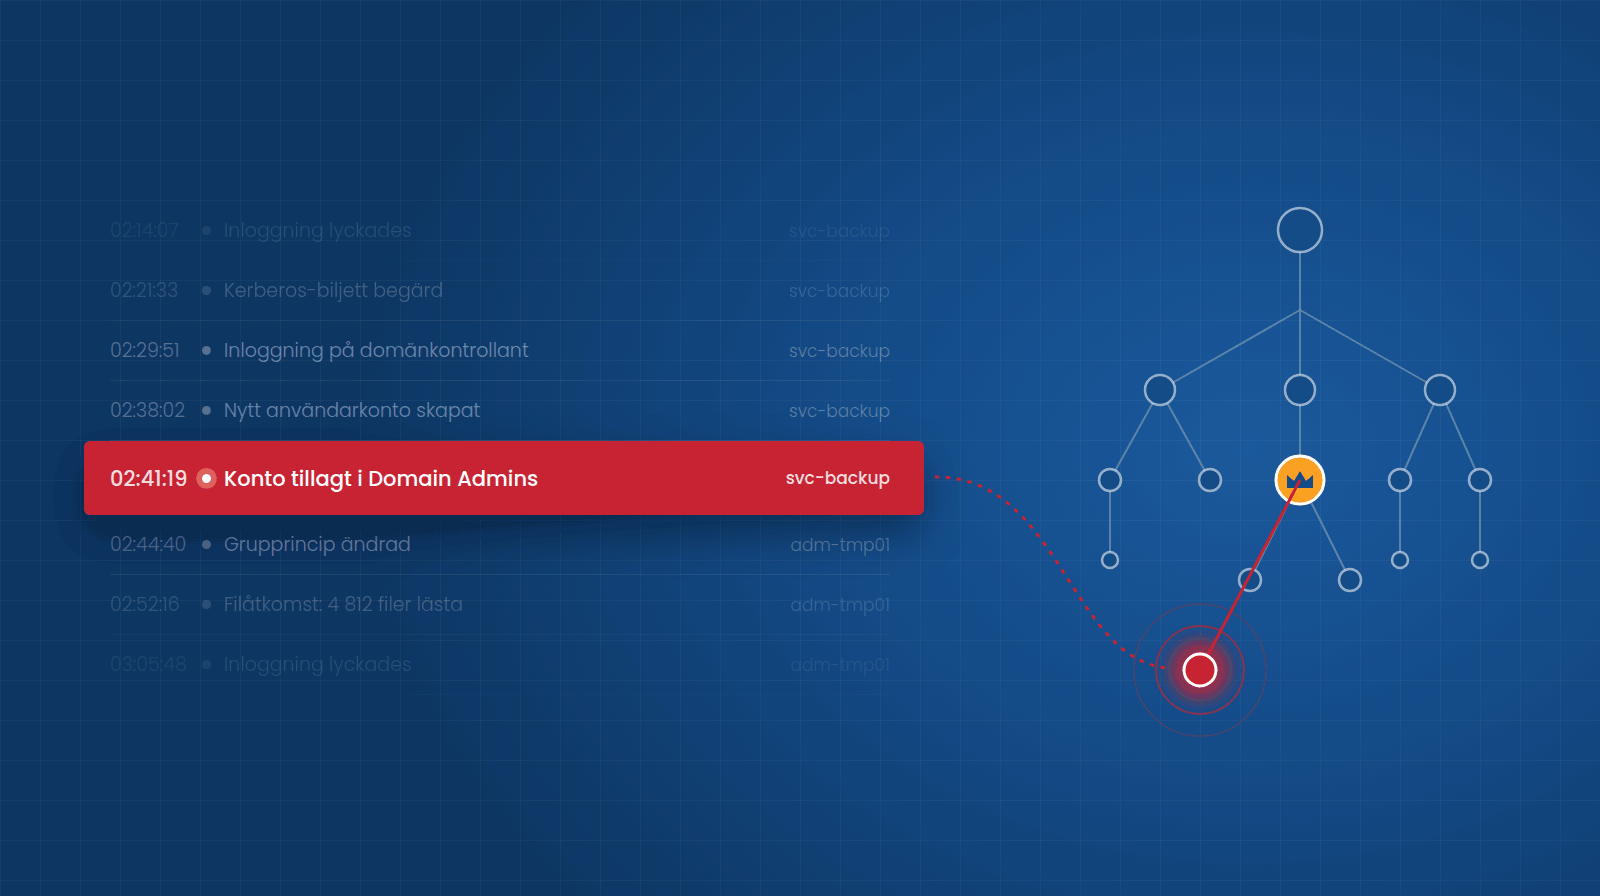
Från loggar till svar inom 24 timmar
Cybersäkerhetslagen, som är Sveriges genomförande av NIS2, ställer tydliga krav på både tempo och ansvar. För verksamheter som omfattas innebär det bland annat att en betydande incident ska rapporteras med en tidig varning inom 24 timmar och en fullständig anmälan inom 72 timmar. Det räcker alltså inte att ha säkerhetsarbetet på plats på papperet. Ledningen behöver också kunna visa att det fungerar i praktiken.
Det första en tillsynsmyndighet, en revisor eller din egen ledning kommer att fråga är ungefär detsamma varje gång. Vilka konton var inblandade? Vad ändrades? När hände det, och varifrån? Kan ni visa det?
Om svaret kräver att någon manuellt gräver igenom händelseloggar på flera servrar är 24 timmar en mycket kort tid.
Tre frågor att ställa om din egen miljö
- Får du ett larm i dag om någon läggs till i en privilegierad grupp mitt i natten?
- Kan du på några minuter se vem som ändrade en viss grupprincip förra månaden, och hur den såg ut innan?
- Vet du hur många aktiva konton som tillhör personer som inte längre arbetar hos er?
Om något av svaren är "nej" eller "det skulle ta tid att ta reda på" är du inte ensam. Men det är just de luckorna en angripare utnyttjar.
Så får du synlighet: ADAudit Plus
ADAudit Plus från ManageEngine övervakar Active Directory, Entra ID, filservrar och Windows-servrar och samlar allt i ett och samma gränssnitt. I praktiken betyder det fyra saker:
- Du får larm i realtid när känsliga ändringar sker, med information om vem som gjorde vad, när och varifrån.
- Du ser före och efter för varje ändring, så att du snabbt förstår vad som faktiskt har förändrats. Återställ direkt från audit loggen.
- Avvikelser flaggas automatiskt, till exempel inloggningar utanför arbetstid eller ett ovanligt stort antal misslyckade inloggningsförsök.
- Du har färdiga rapporter för spårbarhet och revision, i stället för att bygga dem manuellt när frågan väl kommer.
Du är igång på någon timme
Det här är inte ett projekt som kräver månader av planering. ADAudit Plus är installerat och i gång på någon timme, och du kan börja ta emot larm och ta fram de första rapporterna samma dag. Det gör att du snabbt får överblick och kontroll över förändringar i din AD-miljö och kan börja arbeta mer proaktivt redan den här veckan.
Se, åtgärda, skydda
Synlighet är första steget, men inte det sista. ManageEngine har närliggande lösningar för nästa steg:
- ADManager Plus används för att städa bort inaktiva konton och automatisera offboarding.
- PAM360 skyddar de mest kritiska, privilegierade kontona.
- Log360 samlar loggar och säkerhetsanalys från hela miljön och inkluderar ADAudit Plus. Det gör den till ett naturligt nästa steg när behovet växer bortom AD och Entra ID.
Du behöver inte göra allt på en gång. Det viktiga är att börja där risken är störst.
Nästa steg
Våra tekniska specialister hjälper dig att komma igång rätt från början. Det handlar om vad som ska övervakas, vilka larm som är värda att agera på och hur rapporterna används i ert efterlevnadsarbete. Målet är ett verktyg som faktiskt används, inte ännu en licens som står oanvänd.

